O nó Webhook do n8n, atrás de um proxy, mostra a URL de produção como http://localhost:5678/webhook/.... O serviço externo que receber esse endereço chama a própria máquina dele, onde localhost:5678 não é o seu n8n, e o evento não chega.
O teste foi feito em 19/11/2026 com o n8n 2.48.6 (docker.n8n.io/n8nio/n8n:2.48.6) e o Caddy 2.11.9 na frente, no Ubuntu 24.04. O n8n usava PostgreSQL 18.7 e o runner n8nio/runners:2.48.6. O proxy era o mesmo do guia n8n e Evolution API na mesma VPS. Cada bloco abaixo é uma subida separada, com o resto do Compose igual.
O que o editor mostra
Sem N8N_HOST, N8N_PROTOCOL, N8N_WEBHOOK_URL e N8N_PROXY_HOPS, o log de inicialização foi:
Editor is now accessible via:
http://localhost:5678
Depois da conta de owner, GET /rest/settings devolveu urlBaseWebhook e urlBaseEditor como http://localhost:5678/. O nó Webhook, publicado com o caminho whatsapp, mostrou a URL de produção http://localhost:5678/webhook/whatsapp:
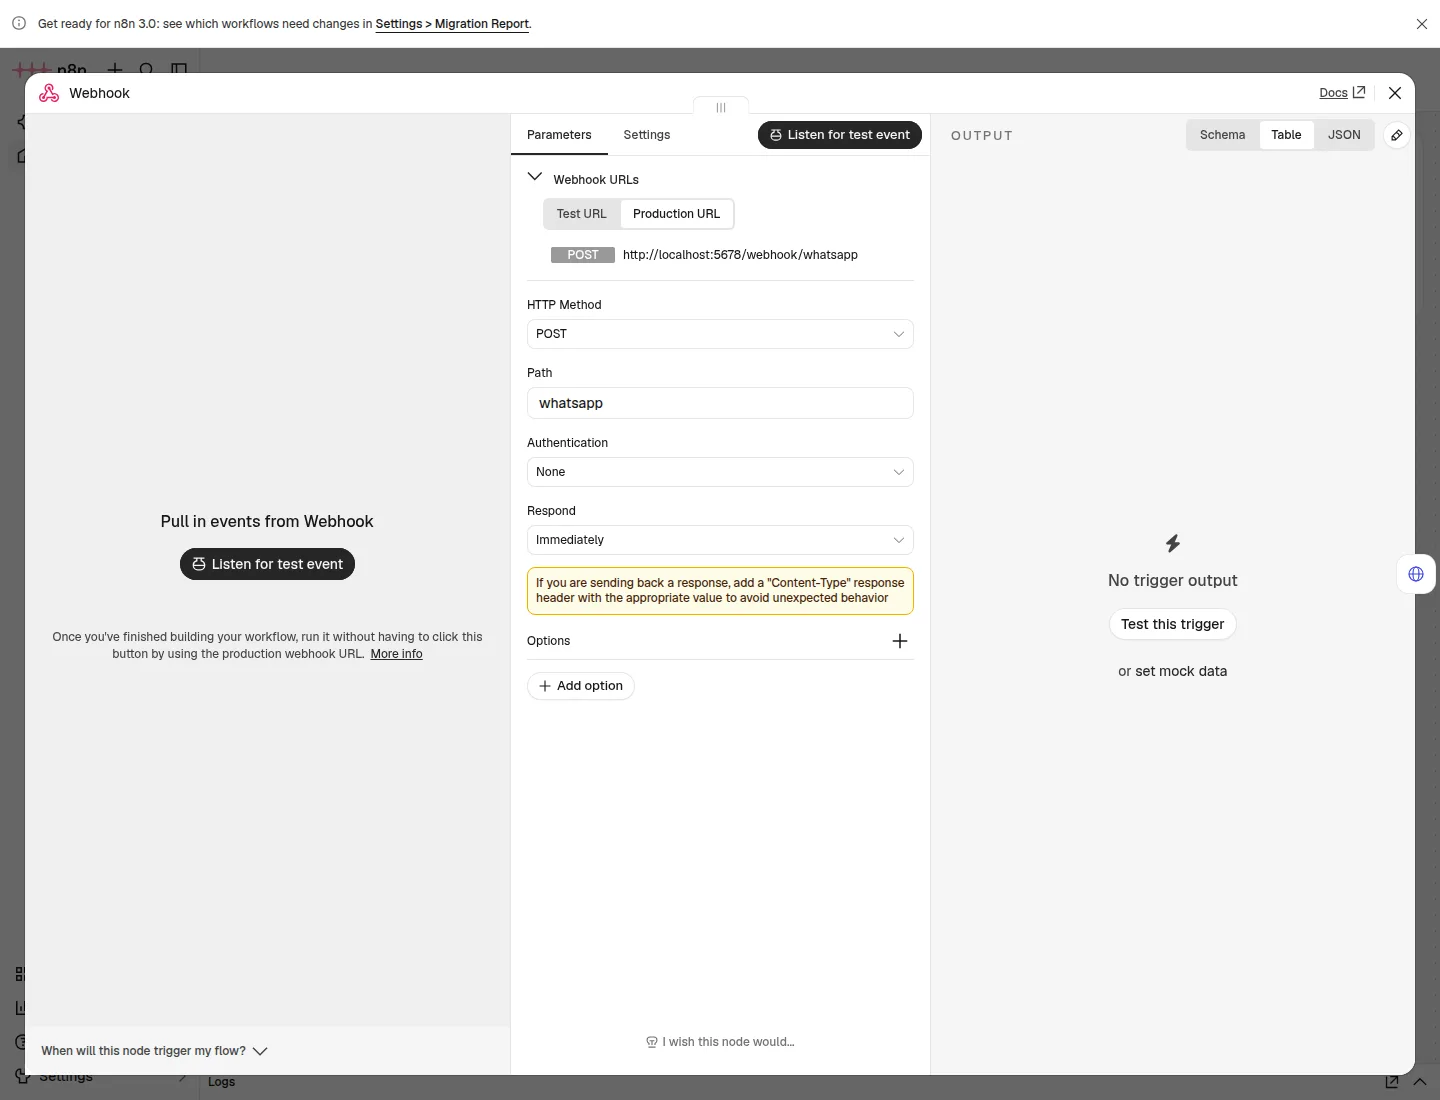
O site em si abria em https://n8n.example.com. O proxy estava certo. A URL que o n8n monta para o webhook é outra conta, feita com variáveis, não com o endereço que o navegador usou.
Por que a porta 5678 entra na URL
A documentação do n8n descreve a montagem: sem uma URL de webhook definida, o n8n junta N8N_PROTOCOL, N8N_HOST e N8N_PORT. O padrão é http, localhost e 5678. O proxy publica 443. O processo continua em 5678. As duas pontas não coincidem.
No n8n 2.48.6, medir uma variável de cada vez deu isto. O valor é o urlBaseWebhook autenticado:
| Variáveis | urlBaseWebhook |
|---|---|
| nenhuma | http://localhost:5678/ |
N8N_HOST=n8n.example.com e N8N_PROTOCOL=https |
https://n8n.example.com:5678/ |
as duas acima e N8N_WEBHOOK_URL=https://n8n.example.com/ |
https://n8n.example.com/ |
as três acima e N8N_PROXY_HOPS=1 |
https://n8n.example.com/ |
N8N_HOST e N8N_PROTOCOL trocam o nome e o esquema, e a porta 5678 continua. Quem tira a porta é N8N_WEBHOOK_URL. A barra no final importa: o valor testado foi https://n8n.example.com/, e a URL do nó ficou https://n8n.example.com/webhook/whatsapp.
N8N_PROXY_HOPS não muda essa string. Ele liga o trust proxy do Express na quantidade de proxies. Com o Caddy mandando X-Forwarded-For e o hops em zero, o log do n8n 2.48.6 foi:
ValidationError: The 'X-Forwarded-For' header is set but the Express 'trust proxy' setting is false (default). This could indicate a misconfiguration which would prevent express-rate-limit from accurately identifying users.Com N8N_PROXY_HOPS=1, o mesmo pedido através do Caddy não gerou essa linha. A execução do webhook passou a registrar x-forwarded-proto como https. Um proxy só: o valor é 1. Dois proxies em série: o valor é 2, que este teste não montou.
N8N_WEBHOOK_URL existe desde o n8n 2.30.0. A variável antiga WEBHOOK_URL ainda funciona no 2.48.6 e também produz https://n8n.example.com/, mas a inicialização avisa:
WEBHOOK_URL -> Use N8N_WEBHOOK_URL instead, which sets the base URL for both test and production webhooks.A documentação marca WEBHOOK_URL como obsoleta a partir do 2.35.0. Use o nome novo.
A correção
No serviço n8n do Compose, as quatro linhas testadas:
services:
  n8n:
    environment:
      - N8N_HOST=${N8N_DOMAIN}
      - N8N_PROTOCOL=https
      - N8N_WEBHOOK_URL=https://${N8N_DOMAIN}/
      - N8N_PROXY_HOPS=1
N8N_DOMAIN no .env é só o host, n8n.example.com, sem esquema e sem porta. Recrie o contêiner. O processo que já está rodando não lê as variáveis novas:
cd ~/whatsapp
sudo docker compose up -d n8n
sudo docker compose logs n8n
O log passa a dizer:
Editor is now accessible via:
https://n8n.example.com
O Caddy deste teste usava certificado interno. O curl confia na raiz que o Caddy gravou:
sudo docker compose cp caddy:/data/caddy/pki/authorities/local/root.crt ./caddy-root.crt
curl --cacert ./caddy-root.crt -fsS https://n8n.example.com/healthz
Com certificado público, apague o --cacert ./caddy-root.crt. O health responde {"status":"ok"}.
Como conferir
Entre no editor, abra o nó Webhook e a aba Production URL. O endereço começa com https:// e com o domínio, e não tem :5678.
Pela API, depois do login, GET /rest/settings traz urlBaseWebhook igual a https://n8n.example.com/. Foi o campo usado na tabela acima.
Publique o workflow e chame a URL de produção pelo proxy. No teste, com o caminho whatsapp:
curl --cacert ./caddy-root.crt -fsS -X POST https://n8n.example.com/webhook/whatsapp \
  -H "Content-Type: application/json" \
  -d '{"event":"messages.upsert","data":{"message":{"conversation":"oi do teste"}}}'
A resposta foi {"message":"Workflow was started"}. Na execução, webhookUrl ficou https://n8n.example.com/webhook/whatsapp. Se a resposta for 404 dizendo que o webhook não está registrado, o workflow não está publicado. A URL certa com o workflow em rascunho continua sem receber evento.
O mesmo sintoma, com a variável certa já no Compose, está resolvido no guia n8n e Evolution API na mesma VPS. A instalação do zero, com Postgres e runner, está em Como instalar o n8n com Docker numa VPS. A VPS em que esse n8n roda está em VPS para n8n.